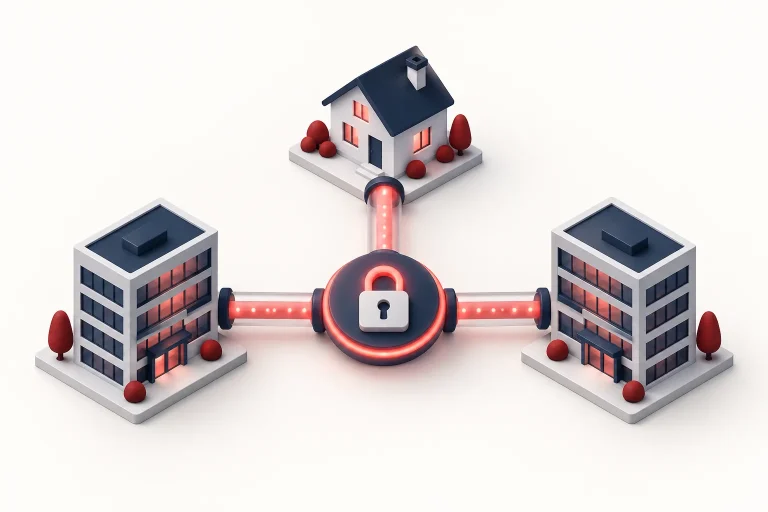
- Сервер с 1С не должен быть виден из интернета: сотрудники подключаются через VPN, а уже потом к базе.
- Способ выбирают по базе и компьютерам: удалённый рабочий стол, тонкий клиент, веб-клиент или облако.
- Каждому сотруднику — свой вход и минимум прав, второй фактор на VPN, а при увольнении доступ отключают в тот же день.
Удалённый доступ к 1С сегодня нужен почти любой компании: бухгалтер работает из дома, директор смотрит отчёты в командировке, менеджер выставляет счёт прямо у клиента. Само подключение настроить несложно. Сложнее сделать так, чтобы вместе с сотрудниками к базе не подключился кто-то посторонний.
Расскажем, какими способами организуют удалённую работу в 1С, чем они отличаются, почему нельзя просто открыть удалённый рабочий стол в интернет и как выдавать и отзывать доступы, чтобы база оставалась под контролем.
Четыре способа организовать удалённый доступ к 1С
Основа почти любой безопасной схемы — VPN для 1С: зашифрованный «туннель» через интернет между компьютером сотрудника и офисной сетью. Посторонний не видит, что передаётся внутри, а сервер 1С остаётся закрытым от интернета.
VPN и удалённый рабочий стол
Сотрудник подключается к VPN, а затем к серверу по протоколу удалённого рабочего стола (RDP) и работает в 1С на сервере, как будто сидит в офисе. По сети идёт только изображение экрана, поэтому хватает слабого домашнего компьютера и обычного интернета. Данные не покидают сервер, а все пользователи работают на одной версии платформы.
Минусы: серверу нужны ресурсы на всех подключённых сотрудников, а для Windows Server — лицензии на подключение к удалённым рабочим столам. Настройка сложнее, чем у других вариантов.
VPN и клиент 1С на компьютере сотрудника
Сотрудник ставит у себя платформу 1С и через VPN подключается к серверу 1С напрямую. Хорошо работает тонкий клиент — облегчённая программа 1С для клиент-серверной базы: основную работу выполняет сервер, а по сети идёт немного данных. Толстый клиент требовательнее к каналу.
Файловую базу через VPN открывать не стоит. Работа будет очень медленной, а при обрыве связи база может повредиться. Ещё один минус — на каждом компьютере нужно ставить и обновлять платформу нужной версии, а выгруженные файлы и отчёты оседают на домашних компьютерах.
Веб-клиент 1С
Базу публикуют на веб-сервере, и сотрудник открывает 1С в браузере по ссылке. Ничего устанавливать не нужно, удобно работать с ноутбука и даже с планшета. Но публикация прямо в интернет — это дверь, к которой подбирают ключи все желающие. Обязательны шифрованное соединение (HTTPS) и стойкие пароли, а лучше — доступ только через VPN или с разрешённых адресов. Часть функций в веб-клиенте работает с ограничениями: подключение торгового оборудования, некоторые обработки, работа с файлами.
1С в облаке
База работает у провайдера, а вы подключаетесь через интернет — из браузера или тонким клиентом. Пример — сервис 1С:Фреш. Защиту сервера и резервные копии берёт на себя провайдер, но за пароли и доступы сотрудников по-прежнему отвечаете вы. Подробное сравнение — в статье «1С в облаке или свой сервер».
| Способ | Что нужно сотруднику | Требования к интернету | Когда подходит |
|---|---|---|---|
| VPN и удалённый рабочий стол | VPN-клиент и программа подключения к удалённому столу | невысокие | много удалённых сотрудников, слабые домашние компьютеры |
| VPN и тонкий клиент | VPN-клиент и платформа 1С нужной версии | средние | клиент-серверная база, рабочие ноутбуки |
| Веб-клиент | браузер и, желательно, VPN | средние | работа с разных устройств, несложные операции |
| Облако | браузер или тонкий клиент | стабильный канал | нет своего сервера, типовая конфигурация |
Почему опасно открывать RDP в интернет
Самый быстрый способ дать доступ к 1С из дома — «пробросить» порт удалённого рабочего стола на роутере, чтобы сервер был виден из интернета. Так делать нельзя, и вот почему.
- Сервер сразу начнут атаковать. Автоматические программы постоянно сканируют интернет в поисках открытых RDP и перебирают пароли. Пароль вроде «Buh2024» подбирается быстро.
- В протоколе находят уязвимости. Если сервер давно не обновлялся, злоумышленнику может даже не понадобиться пароль.
- Смена порта не спасает. Если перенести RDP со стандартного порта 3389 на другой, атак станет меньше, но сканеры находят службу на любом порту.
- Цена ошибки — вся компания. Получив доступ к серверу, злоумышленник получает 1С, общие папки и резервные копии, если они лежат рядом. Через открытый RDP часто запускают вирусы-шифровальщики.
Работать в 1С через RDP безопасно можно, но только когда сам удалённый рабочий стол закрыт от интернета: сначала сотрудник подключается к VPN или к шлюзу удалённых рабочих столов с двухфакторной защитой, а уже потом — к серверу.
Попросите своего ИТ-специалиста посмотреть правила переадресации портов на роутере. Если там есть правило на порт 3389 или на сервер с 1С, закройте его и переведите сотрудников на VPN.
Как выдавать доступ сотрудникам
Технология — половина дела. Вторая половина — порядок в учётных записях.
- Каждому — свой вход. Отдельная учётная запись в VPN, в Windows и в 1С. Общий логин «Бухгалтерия» на троих не позволяет понять, кто провёл или удалил документ.
- Права по минимуму. Менеджеру не нужен доступ к зарплате, а подрядчику — ко всей сети. В типовых конфигурациях права настраивают через группы доступа.
- Список доступов. Ведите простую таблицу: кто, к чему, с какой даты и кто разрешил. Без неё через год никто не вспомнит, у кого ещё есть ключ от VPN.
- Временный доступ — с датой окончания. Аудитору, программисту или подрядчику открывайте доступ на нужный срок и проверяйте, что он закрыт.
- Требования к домашнему компьютеру. Обновлённая система, антивирус, отдельная учётная запись для работы, никаких сохранённых паролей от 1С в браузере.
Как отзывать доступы
Отключать доступ нужно в день увольнения, а не «когда дойдут руки». Порядок такой:
- Отключите учётную запись или ключ VPN сотрудника.
- Заблокируйте учётную запись в Windows.
- В 1С запретите пользователю вход в программу. Удалять пользователя не нужно: к нему привязаны документы и история изменений.
- Смените общие пароли, которые знал сотрудник: от почтовых ящиков, банк-клиента, Wi-Fi.
- Отметьте отзыв в списке доступов.
Так же действуйте, если сотрудник потерял ноутбук или телефон, с которого подключался к VPN: сразу отзывайте ключ, а новый выдавайте после проверки.
Двухфакторная защита для доступа к 1С из дома
Двухфакторная защита — это когда для входа нужен не только пароль, но и второй признак: одноразовый код из приложения на телефоне, подтверждение входа на телефоне или сертификат на конкретном устройстве. Украденный или подсмотренный пароль без этого второго признака бесполезен.
Где её ставить в первую очередь:
- на подключение к VPN — это главный рубеж, через который идут все удалённые сотрудники;
- на шлюз удалённых рабочих столов, если вы им пользуетесь;
- на почту руководителя и бухгалтерии — через неё часто восстанавливают остальные пароли.
Если данные чувствительные, на сервере можно запретить копирование файлов и буфера обмена с сервера на домашний компьютер. Сотрудник работает в 1С, но не уносит базу контрагентов на флешке.
Что выбрать вашей компании
- Один-три удалённых сотрудника и файловая база — VPN и удалённый рабочий стол на офисном сервере. Файловую базу через VPN напрямую не открывайте.
- Много удалённых сотрудников и клиент-серверная база — VPN и тонкий клиент или удалённые рабочие столы, если домашние компьютеры слабые.
- Нужно работать с разных устройств — веб-клиент, закрытый VPN или списком разрешённых адресов.
- Нет своего сервера и администратора, типовая конфигурация — облако.
Если сотрудники работают не только в 1С, но и с общими папками, удобнее сразу подключить их к офисной сети через VPN. Как это устроено и чем отличаются варианты, рассказываем в статье о VPN для офиса.
Если не хотите разбираться сами, настроим удалённый доступ к 1С через VPN: подберём способ под вашу базу, выдадим каждому сотруднику свой доступ и передадим вам схему сети и список доступов.
Безопасный удалённый доступ — это не одна настройка, а набор правил: сервер закрыт от интернета, вход идёт через VPN со вторым фактором, у каждого свои права, а уволенные теряют доступ в тот же день. Соблюдайте их — и удалённая работа в 1С не станет лазейкой для злоумышленников.
Частые вопросы
Можно ли работать в 1С из дома без VPN?
Можно через облачный сервис или веб-клиент с шифрованным соединением, но собственный сервер компании без VPN открывать в интернет не стоит. Это прямой путь к подбору паролей и заражению шифровальщиком.
Можно ли подключиться к файловой базе 1С через VPN?
Подключиться можно, но работать будет медленно, а при обрыве связи база может повредиться. Для файловой базы удобнее удалённый рабочий стол на офисном сервере через VPN.
Какой интернет нужен для удалённой работы в 1С?
Для удалённого рабочего стола и тонкого клиента хватает обычного домашнего интернета, важнее стабильность, чем скорость. Мобильный интернет с частыми обрывами подходит хуже.
Нужны ли дополнительные лицензии 1С для удалённых сотрудников?
Лицензии 1С считаются по числу одновременных подключений, неважно, из офиса или из дома. Для удалённых рабочих столов на Windows Server дополнительно нужны лицензии на подключение.
Что делать, если сотрудник уволился, а доступ к 1С остался?
Сразу отключите его VPN, учётную запись Windows и запретите вход в 1С. Смените общие пароли, которые он знал, и посмотрите в журнале регистрации 1С, не заходил ли он в базу после увольнения.
Безопасен ли веб-клиент 1С?
Да, если соединение шифруется (HTTPS), пароли стойкие, а доступ закрыт VPN или списком разрешённых адресов. Публикация базы в интернет без этих мер небезопасна.